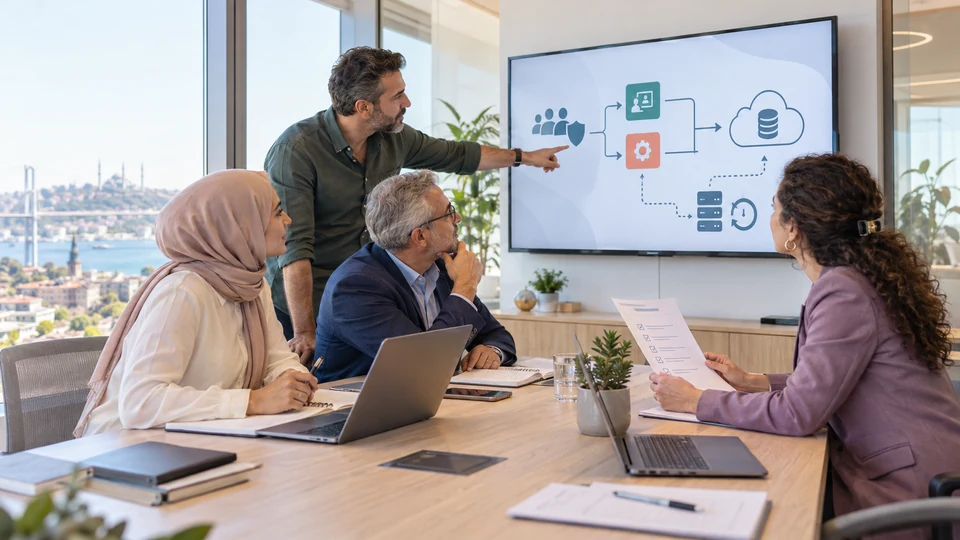
Kurumsal sistemler çoğaldıkça güvenlik yalnızca sunucu veya parola konusu olmaktan çıkar. Müşteri verisi CRM’den ERP’ye, sipariş bilgisi finans uygulamasına, izin durumu kampanya kanalına ve raporlar farklı yönetim ekranlarına akar. Her bağlantı yeni bir iş kolaylığı sağlarken yeni bir sahiplik, erişim ve hata yönetimi ihtiyacı da oluşturur.
Önce Veriyi ve İş Sorumlusunu Tanımlayın
Hangi müşteri, finans, çalışan, belge ve operasyon verisinin hangi sistemde tutulduğunu; nereden nereye aktığını ve hangi amaçla kullanıldığını haritalayın. Her veri grubu için iş sahibi, teknik sorumlu, yetkili kullanıcılar ve saklama beklentisi belirlenmelidir. Genel bir “BT sorumlu” tanımı, ticari verinin doğruluğu veya erişim kararları için yeterli değildir.
Günlük İşe Uygun En Az Yetki Modeli Kurun
Kullanıcının yalnızca görevi için gereken kaydı görmesi yetmez; hangi işlemi yapabileceği de ayrılmalıdır. Görüntüleme, oluşturma, değiştirme, onaylama, dışa aktarma ve yönetim yetkileri farklı risk taşır. Yüksek etkili yetkiler rutin rollerden ayrılmalı; pozisyon değişikliği, görevden ayrılma ve dönemsel gözden geçirme süreçleriyle güncel tutulmalıdır.
API anahtarı, servis hesabı ve teknik kullanıcılar da insan hesapları gibi isimlendirilmiş sahibine, sınırlı yetkiye, güvenli saklamaya ve yenileme planına ihtiyaç duyar.
Entegrasyonu Sadece “Bağlandı” Diye Tamamlanmış Saymayın
Kimlik doğrulama, bağlantı şifrelemesi, alan eşleştirme, tekrar deneme, hız sınırı, mükerrer kayıt ve hatalı verinin karantinaya alınması entegrasyon tasarımının parçasıdır. Bir sistem geçici olarak yanıt vermediğinde işin kaybolmaması; daha sonra kontrollü şekilde yeniden çalıştırılması gerekir. Kritik değişiklikler test ortamında doğrulanmalı ve canlıya geçiş için geri alma planı bulunmalıdır.
- Hangi uygulamanın hangi alanı okuyup yazabileceği
- Kimlik bilgilerinin nerede ve kim tarafından yönetildiği
- Başarısız iletim, tekrar ve mükerrer kayıt kuralları
- Versiyon değişikliği ve bağlantı sağlığı takibi
- Test verisi, üretim verisi ve ortamların ayrılığı
Önemli Olayları Görünür ve Eyleme Dönüşebilir Yapın
Kimlik doğrulama hatası, olağandışı dışa aktarma, tekrarlayan API sorunu, reddedilen belge veya ayrıcalıklı ayar değişikliği farklı günlüklerde kaybolmamalıdır. Hangi olayın izleneceğini, uyarının kime gideceğini, ne kadar sürede değerlendirileceğini ve alınan kararın nasıl kaydedileceğini belirleyin. Her uyarı kritik değildir; anlamlı eşikler alarm yorgunluğunu azaltır.
Yedeği Değil Geri Dönüş Yeteneğini Ölçün
Yedek alındığı bilgisinin tek başına güvence sağlamadığı unutulmamalıdır. Hangi verinin korunduğu, kopyaların ne sıklıkta alındığı, nerede saklandığı, erişimin kimde olduğu ve geri yüklemenin ne zaman test edildiği kayıt altına alınmalıdır. Kritik süreçler için kabul edilebilir veri kaybı ve hizmet kesintisi hedefleri iş birimleriyle birlikte belirlenmelidir.
- Önceliklendirin: Satış, servis, belge ve finans süreçlerinin iş etkisini sıralayın.
- Bağımlılıkları çıkarın: Kimlik, ağ, veri tabanı ve üçüncü taraf hizmetlerini gösterin.
- Geri dönüş adımını yazın: Kim, hangi sırayla, hangi kaynaktan sistemi devreye alacak?
- Manuel geçişi tanımlayın: Sistem yokken güvenli ve kontrollü çalışmanın sınırlarını belirleyin.
- Test edin: Geri yükleme süresini ve veri bütünlüğünü gerçekçi örnekle doğrulayın.
İş, Teknoloji ve Tedarikçileri Aynı Tatbikatta Buluşturun
İş sürekliliği yalnızca teknik ekibin hazırladığı doküman değildir. Kimlik servisinin ulaşılamaması, hatalı veri eşitlemesi, e‑Belge iletiminin gecikmesi veya ağ erişiminin kaybı gibi senaryoları iş birimleri, BT ve ilgili çözüm sağlayıcılarla birlikte çalışın. Tatbikat sonrasında öğrenilenleri, iletişim listesini ve sorumlulukları güncelleyin; önemli sistem veya süreç değişikliklerinden sonra testi tekrarlayın.
Bu yaklaşım genel bir operasyon ve güvenlik çerçevesidir; kurumunuzun riskleri, sözleşmeleri ve mevzuat yükümlülükleri ayrıca değerlendirilmelidir. Entegrasyon ve veri akışlarınızı mevcut mimarinize göre incelemek için Entegrasyon ve Veri Analizi sayfasını ziyaret edebilir veya uzman ekibimizle görüşebilirsiniz.