CRM projelerinde en sık karşılaşılan sorunlardan biri kullanıcıların kayıt girmek istememesidir. Görüşme bittikten sonra notları düzenlemek, doğru müşteriyi bulmak, aktivite türünü seçmek, görev açmak ve takip tarihi belirlemek zaman alır. İş yoğunluğu arttığında kayıt gecikir; ayrıntılar unutulur ve kurumsal hafıza eksik kalır.
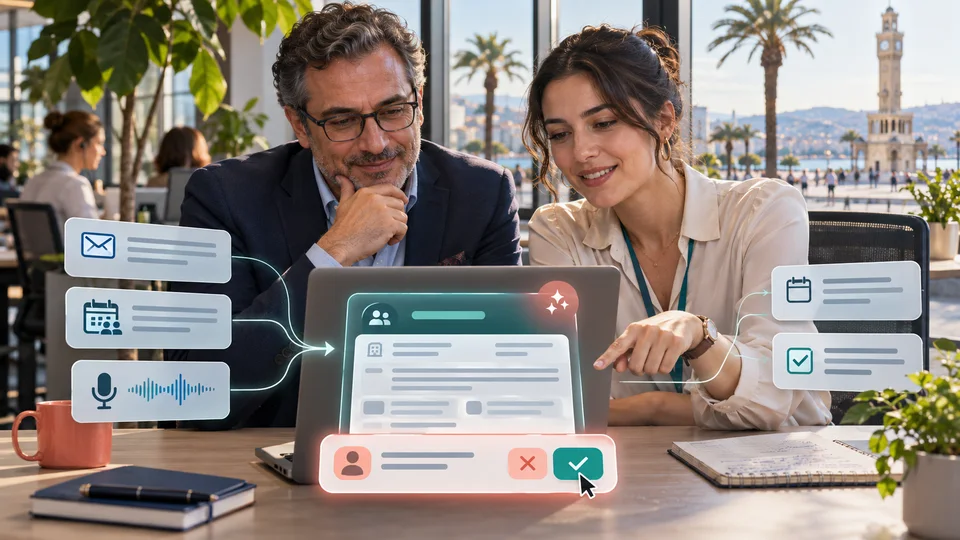
AI bu yükü azaltabilir. E-posta içeriğini, toplantı notunu veya konuşma dökümünü okuyarak müşteri, konu, talep, karar, sonraki adım ve tarih alanlarını taslak halinde hazırlayabilir. Fakat taslak ile kesin kayıt arasındaki sınır korunmalıdır.
Hangi CRM kayıtları hazırlanabilir?
- Telefon veya toplantı aktivitesi ve kısa görüşme özeti
- Müşteri talebi, konu ve öncelik sınıflandırması
- Yeni görev, sorumlu kişi ve önerilen takip tarihi
- Fırsat veya teklif için ürün, tutar ve beklenen kapanış bilgisi taslağı
- E-postadan kişi ve kurum iletişim bilgisi önerisi
- Görüşmede verilen sözler ve beklenen müşteri aksiyonları
Her alan aynı güven düzeyinde değildir. E-postadaki açık tarih doğrudan çıkarılabilirken, müşterinin “satın alma niyeti” yoruma açıktır. Sistem bu farkı kullanıcıya göstermelidir.
Güvenli kayıt akışı nasıl olmalı?
- Kaynağı alın: E-posta, toplantı notu, form veya izinli konuşma dökümü işlenir.
- İlgili kaydı bulun: E-posta adresi, telefon, şirket ve görüşme bağlamıyla mevcut müşteri eşleştirilir.
- Alanları çıkarın: Konu, talep, tarih, ürün ve aksiyon gibi bilgiler tanımlı CRM alanlarına yerleştirilir.
- Kuralları doğrulayın: Zorunlu alan, tarih, yetki, tekrar ve durum geçişi kontrolleri çalışır.
- Taslağı gösterin: Kullanıcı kaynak metinle önerilen alanları yan yana görür.
- Onaylayın ve kaydedin: Kullanıcı düzeltir veya onaylar; kim tarafından neyin değiştirildiği kayda alınır.
Yanlış müşteri ve mükerrer kayıt riski
En kritik hata, doğru görünen bilginin yanlış müşteriye yazılmasıdır. Aynı isimli kişiler, ortak e-posta adresleri veya grup şirketleri eşleştirmeyi zorlaştırabilir. Düşük güvenli eşleşmelerde AI otomatik seçim yapmamalı; kullanıcıya olası kayıtları göstermelidir.
Yeni kişi veya kurum oluşturmadan önce vergi numarası, telefon, e-posta alanı ve benzer adlar kontrol edilmelidir. Mevcut kayıt bulunduğunda yeni kayıt açmak yerine ilişkilendirme önerilmelidir.
AI’ın görevi klavye yükünü azaltmak ve eksikleri görünür kılmaktır. Müşteri taahhüdü, fırsat tutarı, sözleşme bilgisi veya kritik görev gibi alanlar kullanıcı onayı olmadan kesin kayda dönüşmemelidir.
Serbest metni yapılandırılmış veriye dönüştürmek
“Müşteri gelecek hafta üç kullanıcı için demo istedi” cümlesi; talep türü, ürün, kullanıcı sayısı, görev ve tarih gibi birden çok alana ayrılabilir. Burada AI’ın çıkardığı tarih bağlama göre hesaplanmalı, saat dilimi ve çalışma günü kuralları uygulanmalı, belirsiz ifadeler kullanıcıya işaretlenmelidir.
CRM alanlarının önceden tanımlı olması önemlidir. AI serbestçe yeni durum veya ürün adı üretmemeli; izin verilen listeler arasından seçim yapmalı ya da eşleşme bulamadığında alanı boş bırakmalıdır. Böylece veri standardı korunur.
Otomasyon seviyesi kademeli artırılmalı
İlk aşamada AI yalnızca özet ve alan önerisi sunabilir. Kullanıcıların hangi önerileri düzelttiği izlenerek kurallar geliştirilir. Yüksek doğruluk gösteren düşük riskli alanlar daha sonra tek tıklamayla kaydedilebilir. Otomatik kayıt ise yalnızca kaynağı açık, kuralı kesin ve geri alınabilir işlemlerde düşünülmelidir.
Örneğin destek formundan gelen konu başlığını sınıflandırmak otomatikleştirilebilir; fakat yeni bir satış fırsatının tutarı ve kapanış olasılığı kullanıcı değerlendirmesi gerektirebilir.
Veri güvenliği ve içerik sınırları
Toplantı veya e-posta içeriğinde kişisel veri, ticari sır ve sözleşme bilgisi bulunabilir. AI servisine gönderilecek içerik kullanım amacıyla sınırlanmalı; gereksiz alanlar çıkarılmalı ve erişim CRM kullanıcısının yetkisini aşmamalıdır. İşlem kayıtları, saklama süresi ve hizmet sağlayıcı tercihleri kurumun güvenlik politikasına göre belirlenmelidir.
Konuşma kaydı kullanılıyorsa kayıt alma ve işleme koşulları ayrıca değerlendirilmelidir. Uygulama, kaynağın izinli olduğunu varsaymak yerine tanımlı sürece uymalıdır. Hassas içeriklerin eğitim verisi olarak tekrar kullanılmaması da teknik ve sözleşmesel olarak kontrol edilmelidir.
Düzeltme ve geri alma mekanizması
Kullanıcı bir AI taslağını düzelttiğinde yalnızca son değer değil, önerilen ve onaylanan değer de işlem günlüğünde tutulabilir. Bu kayıt hatanın kaynağını anlamayı, kuralları iyileştirmeyi ve kullanıcı itirazlarını incelemeyi kolaylaştırır.
Yanlış kayıt oluştuğunda işlem geri alınabilmeli; bağlı görev, aktivite veya fırsatların durumu birlikte ele alınmalıdır. Otomasyonun ürettiği her kaydın kaynağı ve sürümü bilindiğinde toplu düzeltme yapmak da mümkün olur.
Kademeli uygulama planı
- Tek bir ekip ve tek kayıt türüyle başlayın.
- İlk aşamada yalnızca özet ve alan önerisi gösterin.
- Hangi alanların sık düzeltildiğini ve nedenini ölçün.
- Kesin kuralları alan doğrulamalarına dönüştürün.
- Yüksek doğruluk gösteren düşük riskli alanlarda onayı hızlandırın.
- Yeni ekip ve kayıt türlerini ayrı test kümeleriyle devreye alın.
Başarı nasıl ölçülür?
- Bir görüşme sonrasında CRM kaydı oluşturma süresi
- Aynı gün içinde kaydedilen aktivitelerin oranı
- AI önerilerinde değişiklik yapılmadan kabul edilen alan oranı
- Yanlış müşteri eşleştirme ve mükerrer kayıt sayısı
- Eksik takip görevi ve geciken aktivite oranı
- Kullanıcı başına haftalık manuel veri giriş süresindeki azalma
Üç yazının ortak sonucu
CRM, AI’ın üzerine eklendiği bir ekran değil; güvenilir müşteri verisinin, iş kurallarının ve kullanıcı yetkilerinin merkezidir. Önce veri altyapısı kurulur, ardından analizlerle içgörü üretilir ve son aşamada kontrollü kayıt otomasyonu devreye alınır. Bu sıra, hızlı bir denemeyi sürdürülebilir kurumsal yeteneğe dönüştürür.
Altyapı bölümüne dönmek için serinin ilk yazısını, analiz senaryoları için ikinci yazıyı inceleyebilirsiniz.