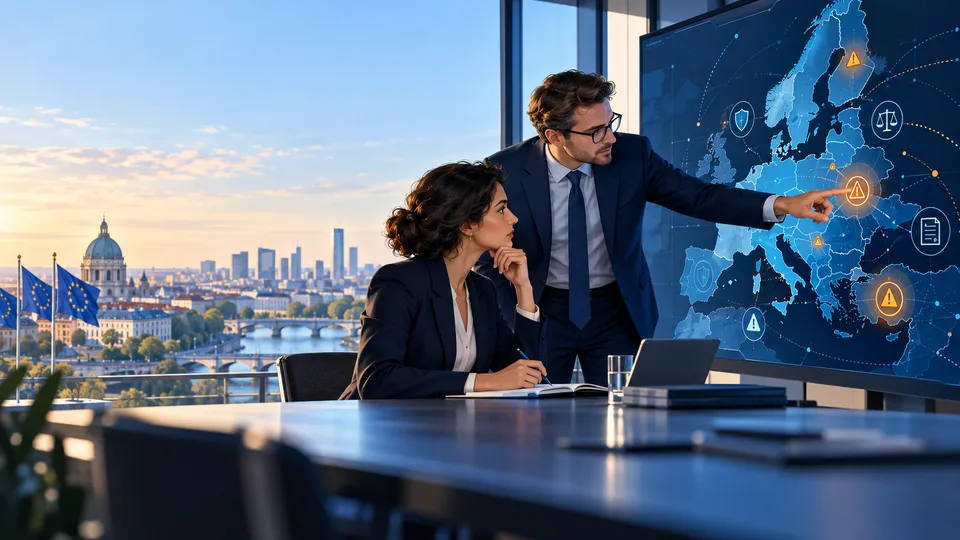
Yapay zekânın yaygınlaşması, şirketler için yeni hukuki ve yönetsel sorumluluklar da oluşturuyor. Avrupa Birliği AI Act, sistemleri risk seviyelerine göre değerlendiren kapsamlı bir düzenleme çerçevesi sunuyor.
Avrupa Birliği ile çalışan şirketler, kullandıkları AI sistemlerini envanter hâline getirmeli, hangi verilerin işlendiğini belirlemeli, kullanıcı bilgilendirmelerini yapmalı ve gerekli insan denetimini sağlamalıdır.
Yüksek riskli uygulamalarda veri kalitesi, kayıt tutma, güvenlik, şeffaflık, doğruluk ve denetim süreçleri daha da önem kazanır.
Türkiye’de faaliyet gösteren şirketler de Avrupa pazarına hizmet veriyorsa bu gelişmeleri dikkate almalıdır. AI kullanım politikaları, veri koruma süreçleri ve yazılım mimarisi birlikte değerlendirilmelidir.
UASoft’un kurumsal yaklaşımı, AI destekli özellikleri güvenli veri yönetimi, kontrollü erişim, test süreçleri ve sürdürülebilir yazılım mimarisiyle birlikte ele almaktır.
Geleceğin rekabet avantajı yalnızca AI kullanan şirketlerde değil; AI’ı güvenli, ölçülebilir, denetlenebilir ve gerçek iş süreçlerine entegre biçimde kullanan şirketlerde olacaktır.
Düzenlemeye hazırlık nereden başlamalı?
Kurumun ilk adımı kullandığı AI sistemlerini görünür hale getirmektir. Hangi iş sürecinde kullanıldığı, hangi veriyi işlediği, kimlerin eriştiği ve sonuçlarının hangi kararı etkilediği kaydedilmelidir. Envanter olmadan risk seviyesini ve gerekli kontrolleri belirlemek mümkün değildir.
Ardından uygulamalar etki alanına göre gruplandırılır. Müşteri iletişimi için içerik öneren bir araç ile çalışan değerlendirmesini veya finansal kararı etkileyen sistem aynı risk düzeyinde ele alınmaz. Şeffaflık, veri kalitesi, kayıt tutma, insan gözetimi ve güvenlik gereksinimleri kullanım alanına göre planlanır.
Kurumların hazırlayabileceği temel yapı
- Güncel AI uygulama ve tedarikçi envanteri
- Kullanım amacı, veri kaynağı ve sorumluların kaydı
- Risk ve etki değerlendirme yöntemi
- Kullanıcı bilgilendirme ve insan denetimi adımları
- Hata, olay, değişiklik ve denetim kayıtları
Risk temelli yaklaşım yalnızca uyum çalışması değildir. Kurumun hangi AI yatırımlarından değer ürettiğini, hangi uygulamaların gereksiz risk oluşturduğunu ve hangi alanlarda daha güçlü kontrol gerektiğini görmesini sağlar.
Örnek senaryo: müşteri kararını etkileyen AI uygulaması
Bir AI sistemi müşterinin başvurusunu önceliklendiriyor veya çalışanla ilgili öneri üretiyorsa etkisi daha dikkatli değerlendirilmelidir. Kurum, sistemin rolünü, kullanılan veriyi ve insanın son karardaki sorumluluğunu açıkça belgelemelidir.
Uygulama adımları
- Uygulamanın karar üzerindeki etkisini sınıflandırın.
- Veri kaynağı ve kalite kontrollerini kayıt altına alın.
- Kullanıcı bilgilendirmesi ve itiraz yolunu tasarlayın.
- Model, veri ve süreç değişikliklerinde risk değerlendirmesini yenileyin.
Başarı nasıl ölçülür?
İtiraz, hatalı karar, insan müdahalesi, veri kalitesi ve denetim bulguları uyum çalışmalarının temel girdileridir.
Yapay zekâyı güçlü bir yazılım mimarisi, güvenilir veri tabanı, test süreçleri ve gerçek saha deneyimiyle birlikte ele alıyoruz.
Kurumsal AI yaklaşımınızı değerlendirmek için Yapay Zeka ve Otomasyon yaklaşımımızı inceleyebilir veya mevcut iş sürecinizi paylaşabilirsiniz.